В Молдове утвердили меры по усилению кибербезопасности после масштабной атаки на госорганы
Совет национальной безопасности Молдовы согласовал комплекс мер по защите государственных цифровых систем и персональных данных граждан после кибератаки в октябре 2026 года. По последним оценкам, злоумышленники получили доступ к личным данным примерно 450 тысяч человек.
Про это сообщает presedinte.md.
Что известно о кибератаке
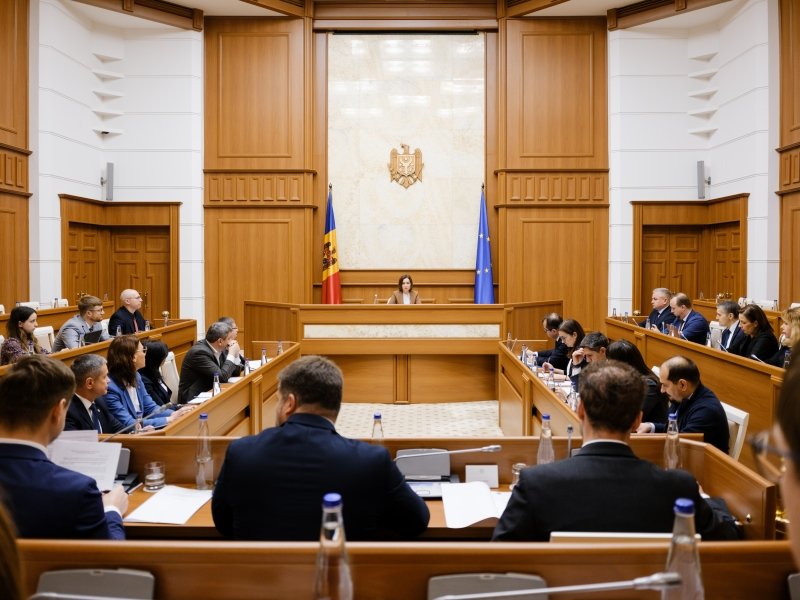
Совет национальной безопасности созвала президент Майя Санду. На заседании были рассмотрены обстоятельства масштабной атаки на информационные системы государственных учреждений, инфраструктуру которых обслуживает Агентство электронного управления (AGE).
По данным расследования, злоумышленники воспользовались уязвимостями в системах аутентификации и контроля доступа. В результате они смогли получить информацию из реестров как минимум десяти государственных учреждений.
Атака началась вечером 19 октября. Уже на следующий день правительственные системы получили около миллиона автоматических запросов — примерно в 30 раз больше обычного уровня. В тот же день было извлечено более 260 тысяч записей о родственных связях.
С 21 октября учреждения начали принимать меры для ограничения утечки данных, а к 24 октября атаки удалось заблокировать. Последующие попытки несанкционированного доступа также были отражены.
Согласно последним оценкам, личные данные были затронуты примерно у 450 тысяч граждан. Это меньше цифр, которые назывались ранее. AGE должна уведомить людей, чья информация могла попасть к злоумышленникам.
Какие меры утвердил Совет национальной безопасности
В ходе заседания Майя Санду указала не только на технические уязвимости, но и на проблемы в координации между ответственными учреждениями. По её словам, инцидент был выявлен с опозданием, а реакция государственных структур оказалась недостаточно согласованной. Кроме того, информирование населения не полностью ответило на возникшие вопросы.
По итогам обсуждения определены шесть приоритетных направлений:
- Создание рабочей группы под руководством премьер-министра. В течение месяца она должна предложить системные решения для устранения выявленных уязвимостей. Отдельное внимание уделят рискам, связанным с развитием искусственного интеллекта. Результаты рассмотрят на следующем заседании Совета через три месяца.
- Модернизация государственных информационных систем. Планируется усилить контроль доступа к данным, создать единую защищённую цифровую инфраструктуру и заменить устаревшие системы.
- Реформирование государственных закупок в IT-сфере. Изменения должны обеспечить более строгие требования к качеству цифровых решений, выбору надёжных поставщиков и их ответственности за безопасность разработанных систем.
- Введение единых правил эксплуатации информационных систем. Требования будут охватывать весь цикл — от разработки и тестирования до обслуживания и регулярной оценки рисков.
- Разграничение полномочий государственных учреждений. Правительство должно определить ответственность каждой структуры, устранить дублирование функций и обеспечить оперативную координацию во время киберинцидентов.
- Усиление технической защиты. Предусмотрены регулярные проверки, обновления, круглосуточный мониторинг, выявление подозрительной активности и быстрое устранение уязвимостей, в том числе с использованием инструментов искусственного интеллекта.
Банковские счета не пострадали, но возможны мошеннические схемы
Отдельное внимание участники заседания уделили риску использования похищенных персональных данных для мошенничества.
Майя Санду подчеркнула, что целостность банковских данных не была нарушена, а наличие IBAN само по себе не позволяет получить доступ к банковскому счёту.
Однако украденная личная информация может использоваться для обмана граждан. Злоумышленники способны звонить или отправлять сообщения, представляясь сотрудниками банков либо государственных учреждений.
Банки проинформируют о клиентах, чьи данные могли быть получены в результате атаки, чтобы при необходимости проводить дополнительные проверки операций, инициированных от их имени.
Гражданам рекомендуют:
- не сообщать по телефону или в SMS пароли, PIN-коды и данные банковских карт;
- не переходить по подозрительным ссылкам и проверять сомнительные обращения;
- самостоятельно связываться с банками и государственными учреждениями через официальные каналы;
- при подозрении на мошенничество обращаться в соответствующие службы.
Для получения информации о персональных данных и сообщениях о возможных инцидентах можно использовать каналы связи AGE. В экстренных случаях следует звонить по номеру 112.
В школах подготовят уроки цифровой безопасности
Власти также намерены усилить цифровую грамотность населения. Министерство образования и другие ответственные учреждения подготовят специальный урок для учеников гимназий и лицеев, посвящённый защите персональных данных и предотвращению интернет-мошенничества.
Кроме того, Национальный центр управления кризисами совместно с Агентством кибербезопасности разработает практическое руководство по цифровой безопасности для граждан.
Майя Санду: от цифровизации нельзя отказываться
Президент подчеркнула, что кибератаки становятся всё более серьёзной угрозой национальной безопасности, особенно на фоне быстрого развития технологий и применения искусственного интеллекта для поиска и эксплуатации уязвимостей.
По её словам, Молдове необходимо инвестировать в киберзащиту, обновлять государственную цифровую инфраструктуру и повышать осведомлённость населения.
При этом Санду заявила, что произошедшее не должно стать поводом для отказа от цифровизации и электронных государственных услуг.
«Мы не должны отказываться от цифровизации и использования цифровых услуг, особенно в такой небольшой стране, как Республика Молдова», — подчеркнула глава государства, отметив, что цифровые решения повышают эффективность работы государства и упрощают гражданам доступ к публичным услугам.


