În Republica Moldova au fost aprobate măsuri pentru consolidarea securității cibernetice după atacul masiv asupra instituțiilor publice
Consiliul Național de Securitate al Republicii Moldova a aprobat un set de măsuri pentru protejarea sistemelor digitale ale statului și a datelor cu caracter personal ale cetățenilor, în urma atacului cibernetic din octombrie 2026. Potrivit celor mai recente estimări, atacatorii au obținut acces la datele personale a aproximativ 450.000 de persoane.
Despre aceasta informează presedinte.md.
Ce se știe despre atacul cibernetic
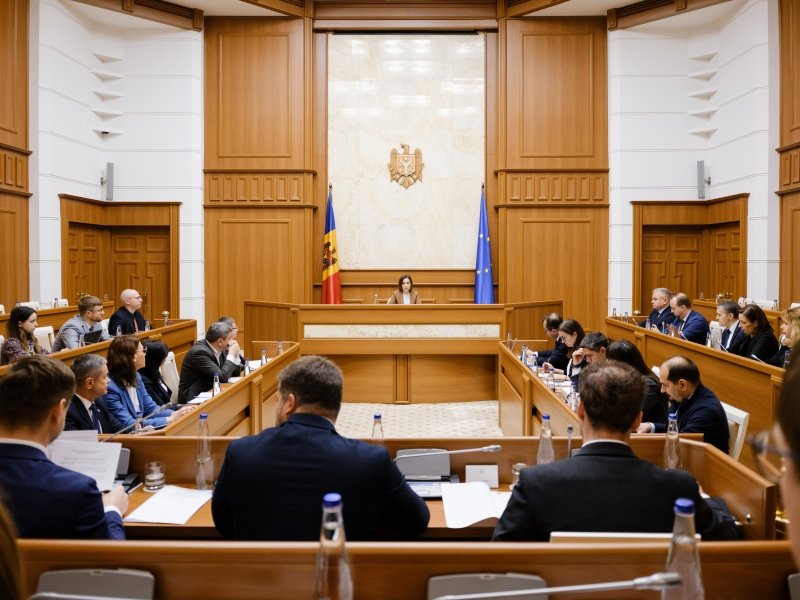
Consiliul Național de Securitate a fost convocat de președinta Maia Sandu. În cadrul ședinței au fost analizate circumstanțele atacului de amploare asupra sistemelor informatice ale instituțiilor publice, a căror infrastructură este administrată de Agenția de Guvernare Electronică (AGE).
Potrivit anchetei, atacatorii au exploatat vulnerabilități ale sistemelor de autentificare și control al accesului. Astfel, aceștia au reușit să obțină informații din registrele a cel puțin zece instituții publice.
Atacul a început în seara zilei de 19 octombrie. Deja a doua zi, sistemele guvernamentale au înregistrat aproximativ un milion de solicitări automate, de circa 30 de ori mai multe decât în mod obișnuit. În aceeași zi au fost extrase peste 260.000 de înregistrări privind relațiile de rudenie.
Începând cu 21 octombrie, instituțiile au luat măsuri pentru limitarea scurgerii de date, iar până la 24 octombrie atacurile au fost blocate. Au fost respinse și tentativele ulterioare de acces neautorizat.
Potrivit celor mai recente estimări, datele personale a aproximativ 450.000 de cetățeni au fost afectate. Cifra este mai mică decât cea anunțată anterior. AGE urmează să informeze persoanele ale căror date ar fi putut ajunge în posesia atacatorilor.
Ce măsuri a aprobat Consiliul Național de Securitate
În cadrul ședinței, Maia Sandu a atras atenția nu doar asupra vulnerabilităților tehnice, ci și asupra problemelor de coordonare dintre instituțiile responsabile. Potrivit acesteia, incidentul a fost depistat cu întârziere, iar reacția structurilor statului nu a fost suficient de bine coordonată. În plus, informarea populației nu a răspuns pe deplin întrebărilor apărute.
În urma discuțiilor au fost stabilite șase direcții prioritare:
- Crearea unui grup de lucru condus de prim-ministru. În termen de o lună, acesta trebuie să propună soluții sistemice pentru eliminarea vulnerabilităților identificate. O atenție deosebită va fi acordată riscurilor asociate dezvoltării inteligenței artificiale. Rezultatele vor fi examinate la următoarea ședință a Consiliului, peste trei luni.
- Modernizarea sistemelor informatice ale statului. Se planifică consolidarea controlului accesului la date, crearea unei infrastructuri digitale unice și securizate și înlocuirea sistemelor învechite.
- Reformarea achizițiilor publice în domeniul IT. Modificările trebuie să asigure cerințe mai stricte privind calitatea soluțiilor digitale, selectarea furnizorilor de încredere și responsabilitatea acestora pentru securitatea sistemelor dezvoltate.
- Introducerea unor reguli unitare de exploatare a sistemelor informatice. Cerințele vor acoperi întregul ciclu de funcționare, de la dezvoltare și testare până la mentenanță și evaluarea periodică a riscurilor.
- Delimitarea atribuțiilor instituțiilor publice. Guvernul trebuie să stabilească responsabilitățile fiecărei structuri, să elimine suprapunerea funcțiilor și să asigure coordonarea operativă în cazul incidentelor cibernetice.
- Consolidarea protecției tehnice. Sunt prevăzute verificări periodice, actualizări, monitorizare permanentă, identificarea activităților suspecte și remedierea rapidă a vulnerabilităților, inclusiv prin utilizarea instrumentelor bazate pe inteligență artificială.
Conturile bancare nu au fost afectate, dar sunt posibile tentative de fraudă
Participanții la ședință au acordat o atenție deosebită riscului ca datele personale sustrase să fie folosite în scopuri frauduloase.
Maia Sandu a subliniat că integritatea datelor bancare nu a fost compromisă, iar deținerea unui cod IBAN nu permite, în sine, accesul la un cont bancar.
Totuși, informațiile personale furate ar putea fi utilizate pentru înșelarea cetățenilor. Atacatorii pot suna sau trimite mesaje, pretinzând că sunt angajați ai băncilor sau ai instituțiilor publice.
Băncile vor fi informate cu privire la clienții ale căror date ar fi putut fi obținute în urma atacului, astfel încât să poată efectua, dacă este necesar, verificări suplimentare ale operațiunilor inițiate în numele acestora.
Cetățenilor li se recomandă:
- să nu comunice prin telefon sau SMS parole, coduri PIN și datele cardurilor bancare;
- să nu acceseze linkuri suspecte și să verifice solicitările îndoielnice;
- să contacteze direct băncile și instituțiile publice prin intermediul canalelor oficiale;
- să se adreseze serviciilor competente dacă suspectează o tentativă de fraudă.
Pentru informații despre datele personale și sesizările privind posibile incidente pot fi utilizate canalele de comunicare ale AGE. În situații de urgență, cetățenii pot apela numărul 112.
În școli vor fi organizate lecții despre securitatea digitală
Autoritățile intenționează, de asemenea, să consolideze alfabetizarea digitală a populației. Ministerul Educației și alte instituții responsabile vor pregăti o lecție specială pentru elevii din gimnazii și licee, dedicată protejării datelor personale și prevenirii fraudelor online.
În plus, Centrul Național de Management al Crizelor, în colaborare cu Agenția pentru Securitate Cibernetică, va elabora un ghid practic de securitate digitală destinat cetățenilor.
Maia Sandu: nu trebuie să renunțăm la digitalizare
Președinta a subliniat că atacurile cibernetice devin o amenințare tot mai serioasă la adresa securității naționale, în special pe fondul dezvoltării rapide a tehnologiilor și al utilizării inteligenței artificiale pentru identificarea și exploatarea vulnerabilităților.
Potrivit acesteia, Republica Moldova trebuie să investească în securitatea cibernetică, să modernizeze infrastructura digitală a statului și să sporească nivelul de informare a populației.
Totodată, Sandu a declarat că incidentul nu trebuie să devină un motiv pentru renunțarea la digitalizare și la serviciile publice electronice.
„Nu trebuie să renunțăm la digitalizare și la utilizarea serviciilor digitale, mai ales într-o țară atât de mică precum Republica Moldova”, a subliniat șefa statului, menționând că soluțiile digitale sporesc eficiența activității statului și facilitează accesul cetățenilor la serviciile publice.


